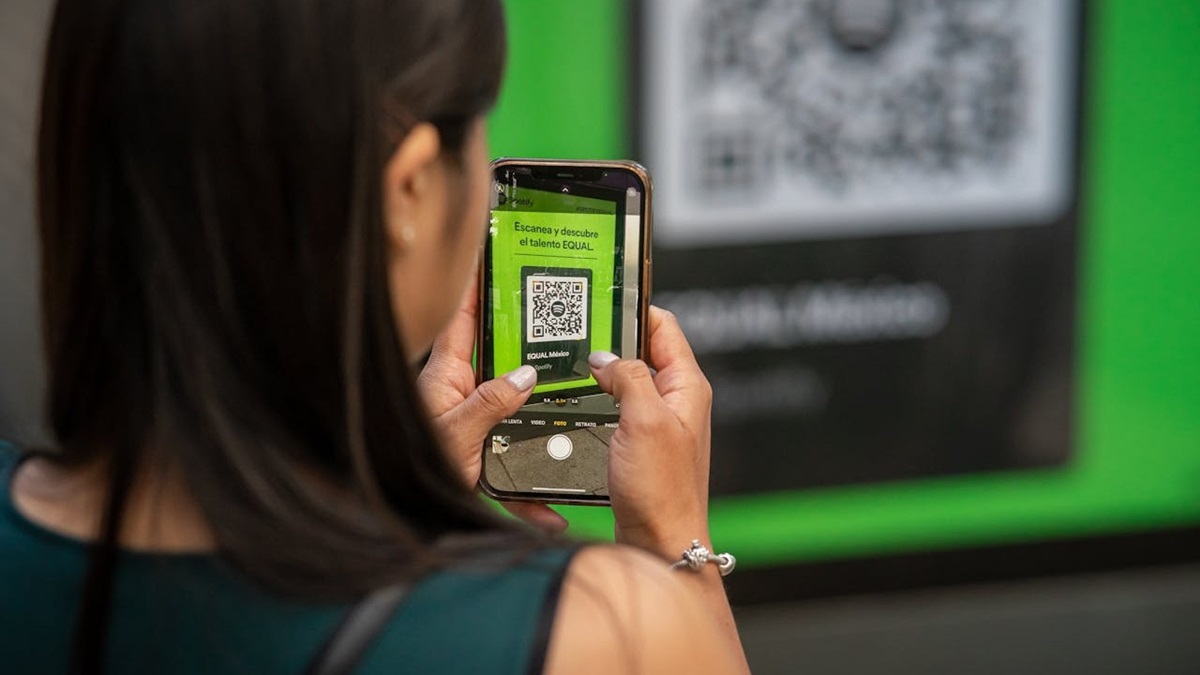

Redacción.- Por su practicidad del uso de los códigos QR (Quick Response Codes) va en aumento, pero a su vez ha proliferado una amenaza a la ciberseguridad.
Se trata del qrishing, que son ataques de phishing por medio de QR‘s.
Debido a las condiciones de la pandemia del COVID-19 en 2020, los códigos QR se convirtieron en una parte esencial de las comunicaciones digitales.
Es una forma muy rápida y sencilla de enlazar una información, un sitio web o una aplicación, así como sirve para hacer pagos y otras funcionalidades.
Aunque parece inofensivo el QR ha sido usado por la ciberdelincuencia para cometer fraudes y estafar a la gente.
¿Qué es el phishing?
Para entender el qrishing primero debemos saber que es el phishing, que es un ciberdelito con el que se roban datos personales, ganando la confianza de la víctima haciéndose pasar por empresas reconocidas como bancos, mediante correos (e-mail spoofing), mensajes de textos (smishing) o por llamadas telefónicas.
Por lo general durante el phishing se intimida por supuestos cargos no reconocidos, o bien, se prometen recompensas o dinero.
¿Qué es el qrishing?
En el caso del qrishing, también conocido como quishing, es mediante un QR que se desarrolla la estafa, pues así como en los e-mail o SMS se trata de un enlace malicioso, que dirige a un sitio falso de internet, en donde se roban los datos.
En casos más recientes los estafadores colocan pegatinas o posters con un falso QR en lugares estratégicos, para robar datos personales o claves bancarias a quienes lo escaneen.
“Antes de escanear un código QR, ten en cuenta las siguientes recomendaciones de la Guardia Nacional para evitar ser víctima de robo de información personal o financiera. Por un #InternetSeguroParaTodasYTodos” alerta la corporación en sus redes sociales.
Es por ello que la Guardia Nacional aconseja:
- Evitar los códigos QR en sitios públicos, como una parada de autobús o postes de luz.
- Desactivar la opción de acciones automáticas en el celular
- Comprobar que la dirección web comience con las letras ‘https’, pues la s es una certificación de seguridad.
Sigue leyendo: Condusef emite alerta ante el aumento de fraudes con ‘transferencias fantasmas’